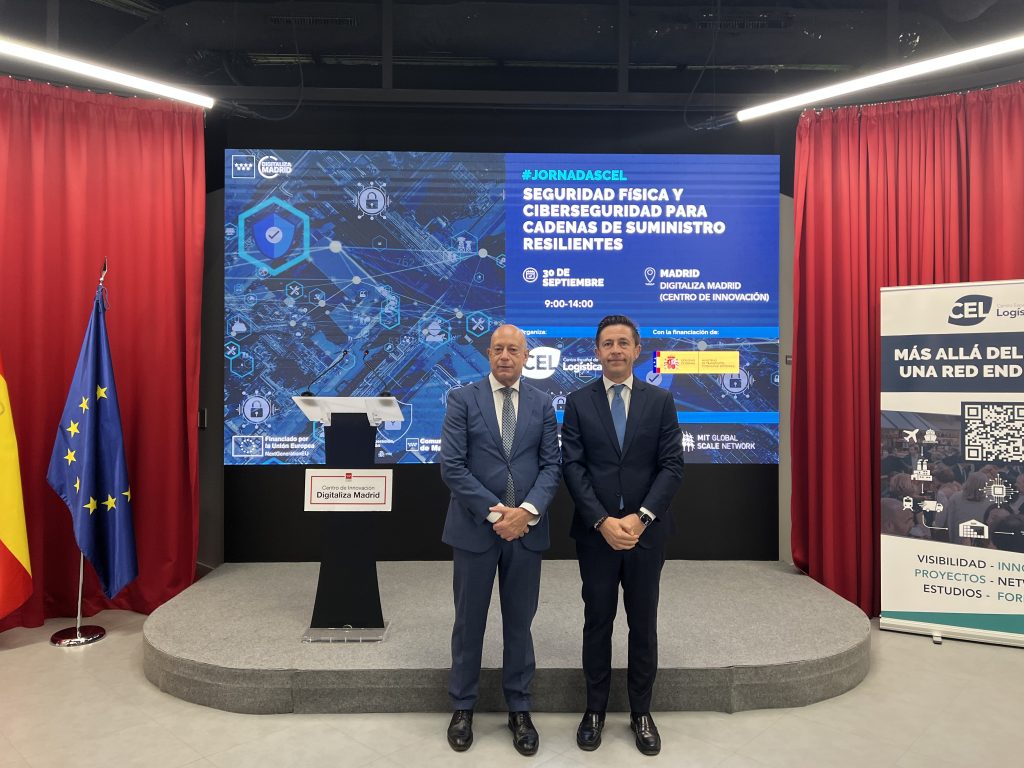
El Centro Español de Logística y Zaragoza Logistics Center, con el patrocinio de GMV, han presentado el I Estudio sobre ciberseguridad en la cadena de suministro, un informe que retrata una brecha significativa entre la percepción de riesgo y la preparación real de las empresas logísticas españolas. El trabajo se dio a conocer durante la jornada Seguridad Física y Ciberseguridad para Cadenas de Suministro Resilientes, celebrada en Digitaliza Madrid.
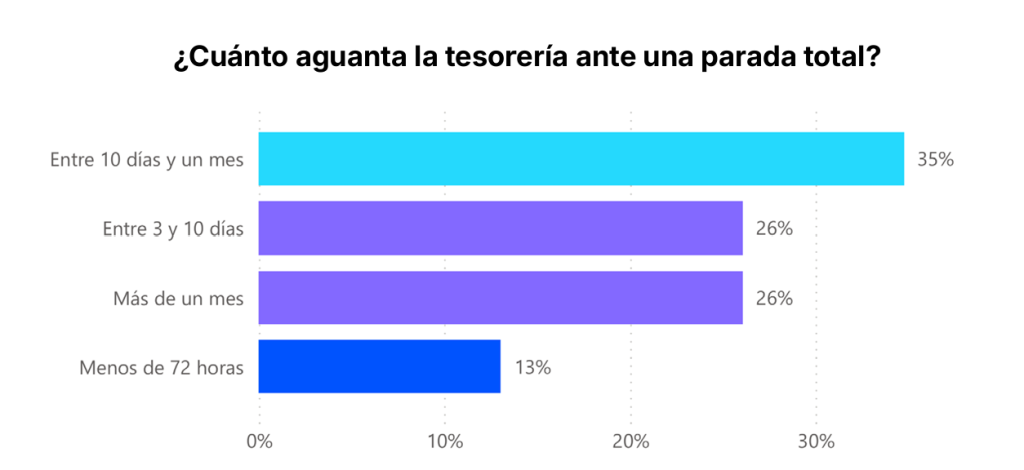
El dato de partida resulta elocuente, el 78% de las organizaciones consultadas admite que un ciberataque a un proveedor logístico crítico afectaría directamente a su propia operativa, pero solo el 43% dispone de una estrategia formal de ciberseguridad para su cadena de suministro. Esa distancia entre percepción y preparación se agrava si se mira la capacidad financiera de las empresas ante una parada prolongada, un 39% de las organizaciones dispondría de menos de diez días de margen de tesorería en caso de interrupción total, un dato que el propio estudio matiza al señalar que la muestra está compuesta mayoritariamente por empresas de mayor tamaño, lo que sugiere que la situación podría ser todavía más exigente en el extenso tejido de pymes que caracteriza al sector logístico español.
Ramón García, director general del CEL, ha subrayado que el riesgo cibernético no puede gestionarse dentro de los límites de una sola organización, porque si un proveedor crítico se detiene, toda la cadena queda comprometida, lo que exige incorporar la ciberresiliencia a la estrategia de negocio y a la propia homologación de proveedores. Manuel Pérez Gómez, viceconsejero de Digitalización de la Comunidad de Madrid, ha insistido en que el reto ya no es solo proteger sistemas y datos, sino garantizar la continuidad de la actividad y la confianza de clientes, lo que exige anticipación y formación de las personas.
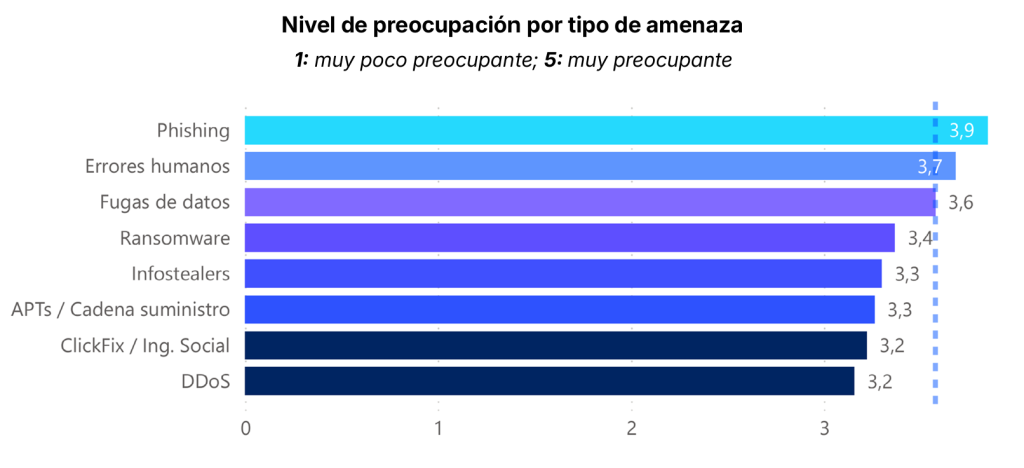
El informe identifica precisamente la gestión del riesgo de terceros como uno de los puntos más débiles de la cadena, con un 48% de las empresas que no realiza auditorías periódicas de ciberseguridad a sus proveedores estratégicos, y solo un 39% que exige requisitos mínimos de seguridad en sus procesos de aprovisionamiento. Susana Val Blasco, subdirectora del Instituto de Investigación de ZLC, ha señalado que el phishing, los errores humanos y las fugas de datos siguen siendo las amenazas que más preocupan a las organizaciones, aunque el estudio muestra también una brecha de comprensión y de capacidad defensiva frente a riesgos más sofisticados.
La cultura corporativa también presenta sus propias contradicciones, porque el 70% de las organizaciones considera que la ciberseguridad ya forma parte de su cultura empresarial, pero solo el 48% cree que su personal sabría actuar correctamente ante un incidente real. En cuanto a herramientas, firewalls, sistemas de detección de intrusiones y autenticación multifactor son las más implantadas, mientras que la detección temprana, los ejercicios de respuesta, la continuidad de negocio y la protección basada en inteligencia artificial presentan un desarrollo todavía limitado. El estudio apunta además a una infravaloración del riesgo geopolítico, con apenas un 9% de las empresas reconociendo una exposición significativa a este tipo de amenazas, pese a que la fragmentación geopolítica figura entre los principales riesgos para las cadenas de suministro globales.
Como cierre, el informe incorpora un decálogo de buenas prácticas que incluye mapear la superficie real de exposición de cada empresa, integrar el riesgo cibernético en la selección y gestión de proveedores, priorizar la detección temprana, entrenar los planes de respuesta, proteger el dato, reforzar el factor humano y colaborar con el resto del ecosistema logístico. La jornada, que combinó la presentación del estudio con un debate sobre seguridad física y entornos OT en almacenes, reunió a representantes de CTT Express, DLTCode, GMV, Jungheinrich, Siemens, Signos IoT, Tendam y TROAX, entre otros, confirmando que la seguridad, tanto digital como física, se consolida como uno de los frentes de inversión más transversales para el sector logístico español en los próximos ejercicios.
Carlos Zubialde
contacto@informacionlogistica.com